 Poker online
Un nuovo caso di presunto “super user” sta scuotendo il mondo del poker online internazionale e, in particolare, la ristretta comunità dei regular che giocano ai tavoli high stakes. Per fortuna si è trattato di una presunta truffa circoscritta in una nicchia degli high roller (una trentina circa), ma ha creato un precedente da non sottostimare che è stato denunciato su X e ripreso dalle principali testate mondiali, a iniziare da PokerNews.
La vicenda è delicata perché un hacker avrebbe sfruttato un leak, un punto debole di alcuni programmi di terze parti utilizzati dai giocatori professionisti per gestire i tavoli, le hotkey e il multitabling. Nessuna room ha mostrato invece vulnerabilità tecniche, è bene chiarirlo fin da subito.
Installato un programma di accesso remoto nei pc delle vittime
Attraverso versioni compromesse di questi software, un hacker sarebbe riuscito a installare sui computer delle vittime un programma di accesso remoto capace, potenzialmente, di visualizzare in tempo reale lo schermo del giocatore e quindi anche le sue hole cards.
Una situazione che, se collegata effettivamente alle partite disputate ai massimi livelli online, avrebbe consentito un vantaggio enorme su tavoli dove ballano cifre importanti.
Il caso nasce dalla denuncia di un esperto di cybersecurity
A rendere pubblica la vicenda è stato l'account X @wolfsec0x0, il quale si presenta come professionista della cybersecurity. L'esperto il 29 settembre ha pubblicato una lunga ricostruzione tecnica. Secondo il ricercatore, sui computer Windows di un gruppo ristretto di giocatori sarebbe stato installato un agente di accesso remoto attraverso software legati all'ecosistema del poker online.
La prima stima parlava di circa 30 giocatori coinvolti, distribuiti tra Europa, Nord America e Oceania e appartenenti prevalentemente al mondo degli high stakes.
Il programma individuato sarebbe un servizio denominato “Mesh Agent”, collegato alla tecnologia open source MeshCentral, normalmente utilizzata per l'amministrazione remota dei computer.
Il problema, naturalmente, non è il software in sé ma il modo con il quale sarebbe stato installato e utilizzato.
Secondo la ricostruzione tecnica, l'aggressore avrebbe - in teoria - potuto ottenere un livello di accesso estremamente elevato al computer della vittima: visualizzare lo schermo, controllare mouse e tastiera ed eseguire operazioni con privilegi di sistema.
Per un giocatore di poker online significa una cosa molto semplice: chi controllava il computer poteva teoricamente vedere anche le carte coperte mostrate sul monitor durante una partita.
Jurojin conferma: aggiornamenti compromessi tra giugno 2025 e giugno 2026
Il vero salto di qualità della vicenda è arrivato nelle ultime ore. Nella giornata di ieri abbiamo riscontrato la denuncia dell' account X @wolfsec0x0, ma senza riscontri era difficile poter parlarvi della vicenda che andava verificata. Nelle ultime ore però è arrivata la svolta.
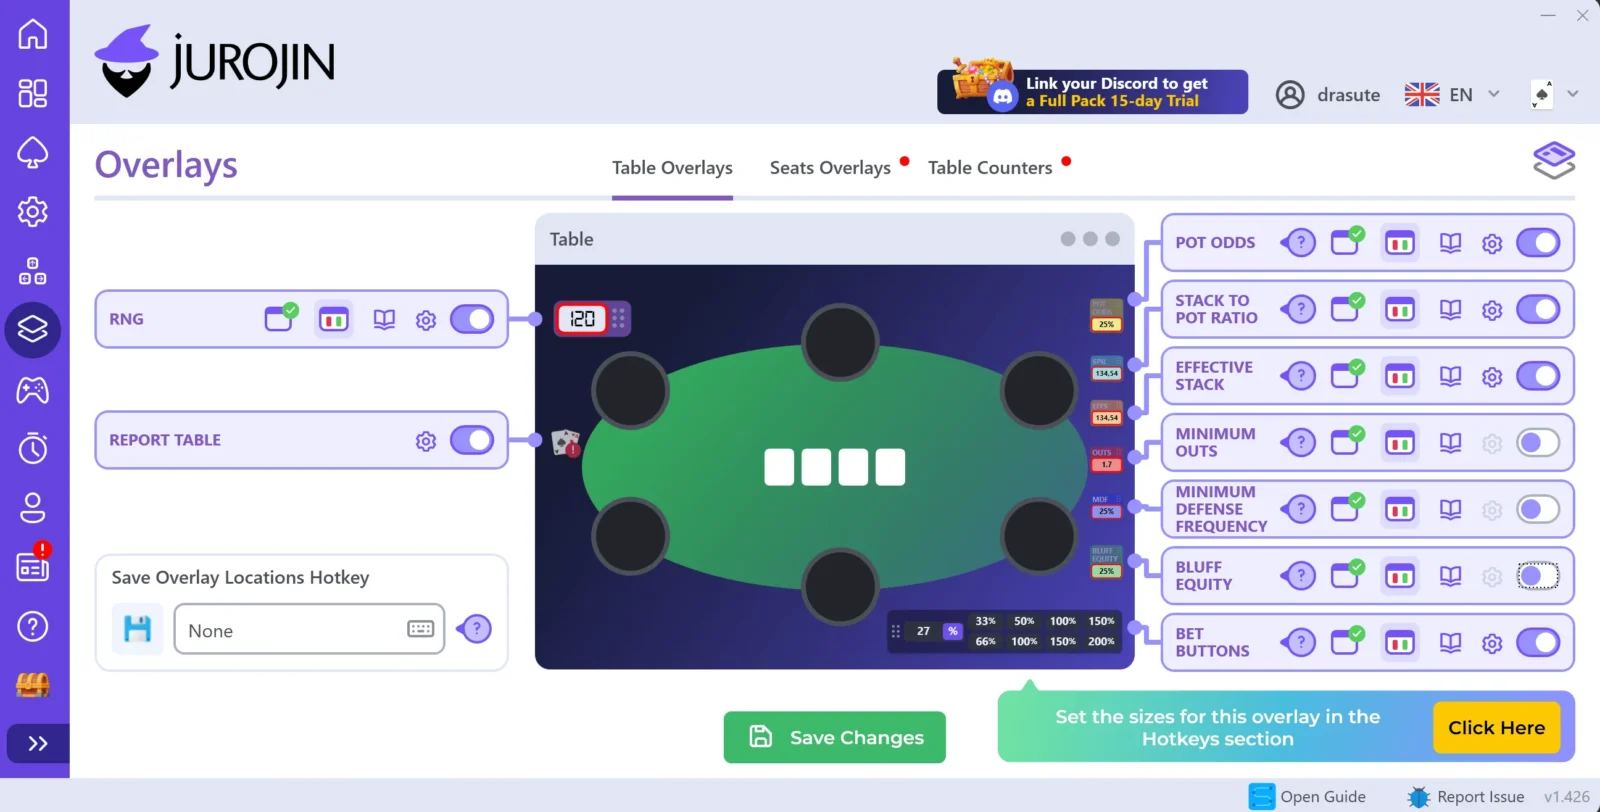
La software house di uno dei programmi coinvolti nel caso, Jurojin Poker, ha pubblicato un comunicato nel quale conferma che il proprio sistema di distribuzione degli aggiornamenti è stato compromesso.
«Questa settimana, la nostra indagine ha accertato che, tra giugno 2025 e giugno 2026, un aggressore è riuscito, in modo non continuativo, a sostituire il pacchetto di aggiornamento distribuito a uno specifico gruppo di utenti Jurojin con una versione manomessa. Giugno 2026 è stato l’ultimo mese in cui si è verificata la compromissione. Alcuni di questi pacchetti contenevano uno strumento di accesso remoto.
Jurojin Poker - Comunicato stampa
Jurojin è uno strumento molto diffuso tra i grinder online: permette di gestire contemporaneamente più tavoli, utilizzare hotkey, organizzare le finestre di gioco e velocizzare diverse operazioni durante il multitabling.
Secondo quanto dichiarato dalla società, l'indagine interna avrebbe accertato che tra giugno 2025 e giugno 2026 un aggressore sia riuscito, in maniera intermittente, a sostituire il pacchetto di aggiornamento destinato a uno specifico gruppo di utenti con una versione modificata.
Alcune di queste versioni contenevano proprio uno strumento di accesso remoto. Giugno 2026 - secondo quanto dichiarato - è stato l'ultimo mese nel quale un aggiornamento compromesso è stato distribuito.
Non si sarebbe quindi trattato di un attacco indiscriminato contro tutti gli utenti. Jurojin parla esplicitamente di una operazione altamente selettiva, indirizzata verso giocatori specifici e prevalentemente attivi agli high stakes.
Secondo la società, dietro all'attacco ci sarebbe inoltre un individuo già conosciuto nell'ambiente per precedenti episodi di cheating, ma su questo aspetto è necessario mantenere prudenza: l'identità del presunto responsabile e le accuse personali circolate sui social non risultano al momento accertate da un'autorità giudiziaria.
Si è trattato di un’operazione altamente mirata, non di un attacco su larga scala. È stata condotta da un cheater già noto, che prendeva di mira specifici avversari, soprattutto ai tavoli high stakes, con l’obiettivo di visualizzare da remoto le loro hole cards. Jurojin è stata una delle diverse applicazioni prese di mira dallo stesso soggetto, tra cui anche IntuitiveTables. Lo stesso individuo gestiva inoltre siti di phishing che si spacciavano per poker room e noti software utilizzati nel mondo del poker.
Jurojin Poker - Comunicato stampa
La dinamica è forse l'aspetto più inquietante dell'intera storia. Normalmente un giocatore pensa di doversi proteggere soprattutto da email di phishing, file sconosciuti o programmi scaricati da fonti poco affidabili. In questo caso, invece, il malware sarebbe passato attraverso un aggiornamento apparentemente legittimo di un software che il giocatore aveva già installato e utilizzava abitualmente.
È una tipologia di attacco informatico comunemente definita supply-chain attack: invece di attaccare direttamente la vittima, si compromette uno strumento o un fornitore considerato affidabile.
Jurojin sostiene che l'aggressore fosse in grado di sostituire manualmente il pacchetto di aggiornamento soltanto per determinati utenti.
In altre parole, due giocatori potevano teoricamente aggiornare lo stesso programma nello stesso momento: uno avrebbe ricevuto la versione normale, l'altro quella manipolata. Proprio questa selettività avrebbe reso molto più difficile individuare l'attacco.
L’aggressore sostituiva il pacchetto di aggiornamento distribuito a specifici utenti. Alcuni di questi pacchetti includevano uno strumento di accesso remoto.
Jurojin Poker - Comunicato Stampa
Siamo riusciti a verificare tutte le versioni storiche del software che sono state distribuite e a stabilire quali fossero malevole e quali invece no. Si è sempre trattato di un attacco selettivo contro quello specifico gruppo di giocatori, eseguito manualmente dall’autore e non di un attacco di massa o automatizzato.
Nel mirino soprattutto i regular high stakes
Non è un caso che siano stati presi di mira giocatori high stakes. Colpire un giocatore che disputa quotidianamente partite da decine o centinaia di migliaia di dollari ha permesso al truffatore di concentrare il potenziale profitto su pochissimi obiettivi.
Secondo la ricostruzione pubblicata da @wolfsec0x0, le prime attività sospette potrebbero risalire addirittura al marzo 2024, mentre Jurojin ha potuto documentare la compromissione del proprio sistema tra giugno 2025 e giugno 2026.
Jurojin sostiene inoltre di aver ricostruito le diverse versioni distribuite nel periodo interessato, distinguendo quelle genuine da quelle alterate, e di possedere log che potranno essere messi a disposizione delle autorità e degli esperti di sicurezza.
Non solo Jurojin: coinvolto anche IntuitiveTables
Il caso non sembra riguardare una sola applicazione. La seconda utility indicata nelle ricostruzioni pubbliche su X sarebbe IntuitiveTables, altro software utilizzato per la gestione dei tavoli e delle hotkey.
La stessa Jurojin, nel proprio comunicato, cita IntuitiveTables tra le applicazioni che sarebbero state prese di mira dallo stesso soggetto.
Secondo il ricercatore, inoltre, l'autore dell'attacco avrebbe utilizzato anche altri metodi, tra cui siti di phishing che imitavano poker room e software conosciuti dalla comunità.
Questo elemento lascia aperta una domanda importante: i programmi compromessi potrebbero essere stati soltanto uno dei canali utilizzati per raggiungere i giocatori?

A cosa servono questi software di terze parti?
I software di terze parti sono programmi esterni al client ufficiale delle poker room, utilizzati soprattutto dai giocatori abituali e professionisti per rendere più semplice la gestione delle sessioni online.
Applicazioni come Jurojin e IntuitiveTables, ad esempio, permettono di organizzare automaticamente numerosi tavoli sullo schermo, ridimensionare e spostare le finestre, impostare hotkey per eseguire più rapidamente determinate azioni e gestire in maniera più efficiente il multitabling.
Questi programmi, quindi, non sono da confondersi ai software dellepoker room e normalmente non conoscono le carte degli avversari né modificano il funzionamento del gioco: agiscono principalmente sull'organizzazione dell'interfaccia e delle finestre presenti sul computer del giocatore.
Proprio per questo il caso emerso nel 2026 è particolarmente delicato. Compromettendo il sistema di aggiornamento di uno di questi strumenti, un aggressore sarebbe riuscito a installare sui PC di alcuni giocatori un software di accesso remoto, trasformando di fatto un'applicazione utilizzata per facilitare il grinding in una possibile porta d'ingresso per osservare ciò che appariva sullo schermo, comprese le hole cards.
Le poker room sarebbero state violate?
Al momento non ci sono prove che i server o i client delle principali poker room siano stati compromessi per realizzare questo attacco.
È importante ribadire - a chi non è esperto del settore - questa distinzione e livello di responsabilità. La vulnerabilità sarebbe infatti passata attraverso programmi esterni installati sui computer dei giocatori e non attraverso il software delle poker room.
Il ricercatore che ha reso pubblico il caso ha inoltre specificato che GGPoker e ClubWPT Gold non sarebbero direttamente coinvolte nella compromissione dei software.
Questo non significa naturalmente che le partite nelle quali i giocatori coinvolti hanno partecipato non possano essersi disputate sulle principali piattaforme internazionali: significa semplicemente che, sulla base delle informazioni disponibili, non risulta che siano stati i client delle poker room a installare il programma remoto.
Chi sarebbe il presunto cheater?
Nelle ultime ore sono circolati sui social e su alcuni siti specializzati diversi nickname e l'identità di un giocatore indicato come possibile responsabile.
Tra le ricostruzioni pubblicate compare anche il nome di P.G. (pubblichiamo solo le iniziali perché non vi sono prove di una sua colpevolezza ma solo voci), al quale vengono attribuiti diversi account utilizzati su piattaforme internazionali.
Si tratta però, allo stato attuale, di accuse provenienti dalla comunità e da ricostruzioni giornalistiche, non di responsabilità accertate.
Per Assopoker è quindi opportuno distinguere nettamente due livelli della vicenda.
Da una parte esiste ormai una conferma tecnica molto rilevante: Jurojin ha ammesso che propri aggiornamenti destinati a determinati utenti sono stati manipolati e hanno installato strumenti di accesso remoto.
Dall'altra rimangono ancora da accertare pubblicamente il nome dell'autore dell'attacco, quali account siano stati utilizzati ai tavoli, quali giocatori siano stati effettivamente spiati e soprattutto quanto denaro possa essere stato eventualmente vinto grazie alle informazioni ottenute illecitamente.
Perché si parla di nuovo “Super User”
Nel poker online l'espressione super user richiama inevitabilmente uno degli scandali più gravi della storia del settore: tra il 2007 e il 2008 emersero infatti i casi Absolute Poker e Ultimate Bet (due poker room "americane") dove alcuni account potevano visualizzare le hole cards degli avversari attraverso privilegi speciali del software.
Nel caso Ultimate Bet le successive ricostruzioni stimarono perdite per decine di milioni di dollari a danno dei giocatori. La differenza rispetto al caso attuale è però sostanziale.
All'epoca il cosiddetto “God Mode” era collegato direttamente all'infrastruttura della poker room, nel caso emerso nel 2026, invece, il presunto super user non avrebbe avuto bisogno di violare il server della piattaforma: avrebbe semplicemente guardato il monitor dell'avversario da remoto.
Il risultato al tavolo, tuttavia, sarebbe quasi identico.
Se un giocatore conosce le hole cards dell'avversario mentre la mano è in corso, il poker smette praticamente di essere un gioco a informazione incompleta.
La risposta di Jurojin
Jurojin afferma di aver già introdotto diverse contromisure: tra queste figurano una maggiore protezione delle configurazioni sensibili, la registrazione dei download effettuati dai server e l'introduzione di autenticazioni multiple per modificare o cancellare determinati dati.
La società sostiene inoltre che la rotazione delle chiavi crittografiche effettuata già prima della scoperta dell'attacco avrebbe contribuito a interrompere la possibilità per l'aggressore di distribuire ulteriori versioni compromesse.
Gli utenti potenzialmente interessati sarebbero stati contattati direttamente via email. Secondo le informazioni pubblicate finora, le versioni attualmente disponibili dei software coinvolti non starebbero più distribuendo il codice malevolo.
Che tipo di danno economico è stato causato?
Oggi sono arrivate quindi conferme dirette sulle dinamiche tecniche della vicenda. E' necessario ora ricostruire gli aspetti economici, i danni causati ai circa 30 players vittime negli high roller.
Se un gruppo di regular high stakes è stato effettivamente spiato durante le sessioni, è necessario verificare quali partite abbiano giocato nel periodo nel quale i computer risultavano compromessi e contro quali account.
Soltanto incrociando questi dati con hand history, depositi, prelievi e risultati sarà possibile comprendere la reale portata dell'eventuale cheating. Alcune ricostruzioni circolate nella comunità parlano già di perdite molto elevate e di vincite sospette, ma allo stato attuale non esiste ancora una quantificazione pubblicamente verificata del danno.
Perché se venisse dimostrato che l'accesso remoto è stato effettivamente utilizzato per conoscere le carte degli avversari durante partite high stakes, il poker online si troverebbe davanti a uno dei casi di cheating tecnologicamente più sofisticati emersi negli ultimi anni.
Non un “God Mode” come ai vecchi tempi di Ultimate Bet ma qualcosa di ancora più complesso: una sorta di un super user installato direttamente sul computer dell'avversario.